Hat damit schonmal jemand bekanntschaft gemacht?
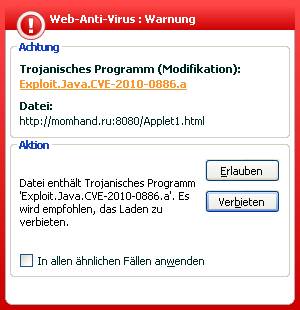
Ein Kunde machte mich darauf aufmerksam, dass er neuerdings beim Aufruf seiner Seite diese Viruswarnung erhält: Trojanisches Programm (Modifikation):
Exploit.Java.CVE-2010-0886.a
Google brachte mich auf folgenden Heise-Artikel, ich bin mir jedoch nicht sicher ob der auf mein Problem zutrifft und zudem ist mir weiterhin nicht ganz klar was ich mit der Seite nun tun soll o.O
http://www.heise.de/newsticker/meldung/Java-Luecke-Spiel-mir-das-Lied-vom-Trojaner-2-Update-978119.html
Weiß jemand was zu tun ist?
Beste Grüße!
Gut hat sich erledigt...
Offenbar haben Angreifer nicht Typo3 selbst sondern den FTP gehacked und mit nem Script an alle Dateien mit der Endung *.js und alle Dateien mit dem namen index.* den JS-String angehängt der schädlichen Content, in dem Fall Trojaner, von nem russichen Server nachläd. Da ich das Projekt zum Glück nicht selber hoste warte ich noch auf LogFiles vom Hoster - bin gespannt
Hallo spL,
das hacken des FTP geht aber meist nicht direkt sondern über den Rechner des Anwenders - also wohl deinen oder dem deines Kunden. Ein Trojaner, der die Passwörter ausliest.
Gruß
Peter
Ja dann hab ich mich vielleicht falsch ausgedrückt. Wollte damit nur sagen, dass die Ursache nicht von Typo3 ausging - was meine anfängliche befürchtung war 😉