Hallo Fories,
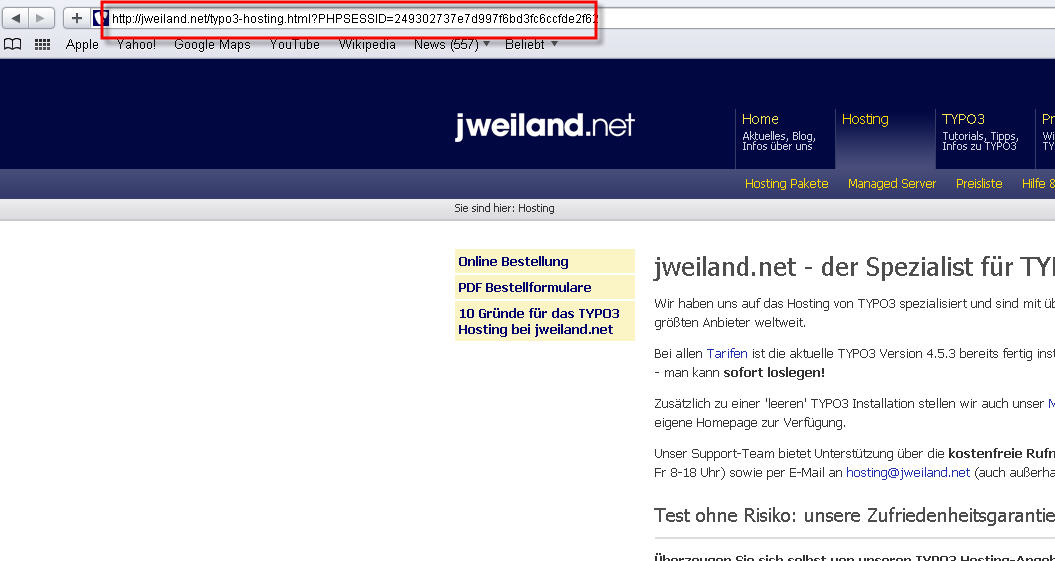
habe meine Seite auf die aktuelle 4.5.4 gebracht. Wenn nun die Seite zum ersten Mal nach dem Öffnen des Browsers besucht wird, dann erscheint nach dem ersten Klick auf einen Link die SessionID in der URL. Danach nicht mehr. Auch zu sehen bei Weiland Hosting, siehe Screenshot, roter Rahmen.
Ich habe zum Test mal den alten t3lib Ordner der 4.5.3 eingebunden, dann erscheint die SID auch nicht.
Ist es aus Sicherheitsgründen nicht besser, die SID nicht per GET zu übertragen und im Browser anzuzeigen?
Danke für Eure Antwort(en)
Mark
Hallo,
ich kann das bestätigen. Nach Update auf 4.5.4 wird beim ersten Seitenaufruf die PHP Session in die Links geschrieben - und das auf allen Seiten.
Das ist insofern ein Problem, als dass die Seiten nicht mehr valide sind und Suchmaschinen die Seiten mit der angehängten Session ID indizieren.
Folgendes ist mir noch aufgefallen:
Es wird beim Aufruf einer Seite ein Cookie 'PHPSESSID' gesetzt.
Bei Version 4.5.3 geschieht dies nur auf Seiten die z.B. ein Formular enthalten, in diesem Fall die Extension 'Formhandler'. Das wäre soweit okay.
Nach Update auf 4.5.4 fällt mir auf, dass dieses Cookie auf allen Seiten gesetzt wird.
Gruß
Rolf
Hallo Rolf,
leider liegt mir derzeit keine perfekte Lösung vor. Durch die nachfolgenden Zeilen lässt sich das Problem erst einmal beheben:
session.use_only_cookies = 1
session.use_trans_sid =0
Nachteil ist jedoch, dass dies bedeutet, dass die Seite bei deaktivierten Cookies keine Sessioninfos behalten kann. In meinem Fall ist mir dies lieber, statt Sessions bei Google und Co. vorzufinden. Die Einträge werden in der PHP.ini gemacht. Sollte ich eine elegantere Lösung finden, so werde ich sie natürlich posten. Grundsätzlich verstehe ich nicht, warum sich so wenig dafür zu interessieren scheinen.....
Hallo Mark,
ja, so könnte man sich behelfen, wenn der Provider das zulässt. Wie du schon erwähnst, ist die Lösung leider nicht optimal.
Die Frage ist, weshalb das in Version 4.5.4 umgestellt wurde. Scheint mir eher ein Bug als ein Feature zu sein.
Ich denke mal, den meissten ist das noch gar nicht aufgefallen. Wenn man im BE angemeldet ist, wird auch das Cookie PHPSESSID gesetzt. Nur sind Google & Co selten im Backend angemeldet und Cookies kennen sie auch nicht ...
Hallo Rolf,
ich bin auch gespannt, ob dies bekannt ist. Allerdings habe ich in zwei weiteren Foren gepostet, dort gibt es nicht einmal eine Antwort. Eigentlich sollten alle, die sich mit SEO auseinandersetzen die gleichen Sorgen haben.
Bin mal gespannt, ob dies mit dem neuesten Update behoben wird. Auch unter: http://forge.typo3.org/projects/typo3v4-core/issues ist das Problem scheinbar nicht bekannt. Warte ein zwei Tage, dann poste ich dies dort.
Ich denke eher, dass das System nicht sofort erkennt (aus welchen Grund auch immer), ob der Browser Session-Cookies akzeptiert und weicht auf die SIDs aus. Denn spätestens beim zweiten Klick auf einen Link verschwinden die SessionIDs. D.h. meistens. 😃
Das „Problem“ ist offensichtlich kein TYPO3 Problem.
Habe gerade auch Wordpress-Sites von mir getestet,
Sind Cookies im Browser generell verboten – erscheint die SessionID permanent. Wenn Cookies erlaubt sind – nur beim ersten Aufruf.
Hallo Emil,
es liegt definitiv am Update auf 4.5.4. Wenn der t3lib Ordner der Version 4.5.3 genutzt, tritt das Problem nicht auf. Irgendetwas wurde im t3lib wohl umgestellt, warum auch immer...
Das glaube ich Dir.
Dennoch denke ich, dass es eher mit der verwendeten PHP Version zu tun hat und nicht mit TYPO3 alleine.
Aber sicher bin ich mir nicht.
Da ich es bei den von mir betreuten Sites (TYPO3 und Wordpress) nicht als Problem ansehe, würde ich mich auch nicht tiefer damit beschäftigen (als ob das was bringen würde 😃 ).
Hallo,
Bug 28948 auf der Seite sieht danach aus:
http://forge.typo3.org/issues/28948
@Emil: Ich habe das mehrfach getestet mit beiden T3 Versionen und das auf dem selben Server mit der selben PHP Installation. Es reicht ja, den Symlink auf die Source Dateien umzubiegen. Oder den t3lib Ordner auszutauschen, wie Mark schon erwähnte.
Version 4.5.4 setzt auf allen Seiten ein Cookie, auch wenn es nicht benötigt wird. Sind im Browser Cookies aktiviert landet die Session in einem Cookie und auf den Folgeseiten merkt man davon nichts, das ist schon richtig. Suchmaschinen kennen aber keine Cookies und schleppen die Session ID mit und wenn man Pech hat werden diese mit indiziert. Sehr unschön.
Abhilfe schafft hier Marks Tipp, die Weitergabe der Session in der URL grundsätzlich zu unterbinden, hat dann aber auch die erwähnten Nachteile.
schönen Abend
Rolf
Hallo Rolf,
danke für die Infos.
Ein wenig verwirrt bin ich dennoch. Wenn es ein Bug ist, dann musste ihn auch Wordpress haben. #paralyzed#
Aber wie auch immer. Ich habe bei den Installationen, wo ich auf SID verzichten kann, es auch ausgeschaltet.
Danke noch mal.
Soeben habe ich ein Update auf Typo3 4.5.5 abgeschlossen. Leider besteht das Problem weiterhin. Habe nun eine issue eingestellt. Mal sehen was dabei heraus kommt.
Greez
Mark
Hallo Mark,
super, vielen Dank. Man hat dir auch schon geantwortet. Sehr ernüchternd, wie ich finde.
Hier der Bug, den haben wir wohl nicht gefunden, weil er closed ist.
http://forge.typo3.org/issues/28900
Die Frage ist doch nicht, wie ich die Anzeige der Session verhindere, sondern warum eine Session, die man nicht braucht überhaupt geöffnet wird.
Das gibt ein lustiges Erwachen bei dem ein oder anderen Provider.
Gruß
Rolf
Hallo Rolf,
stimmt, die Suche hatte ich vergessen. Kann aber nicht glauben, dass die vorgeschlagene Lösung ernst gemeint ist. Habe darum geantwortet und hoffe, man überdenkt es nochmal. Was ist mit all den großen Firmen in Deutschland, die nicht selten Cookies deaktiviert haben und dies ist durch den Benutzer nicht veränderbar?
Es wird kein Login, kein Warenkorb mehr funktionieren!
Es ging doch bis zum Update auch!
Greez
Mark
das sehe ich auch so.
Hinzu kommt, dass auf vielen Seiten einfach keine Session benötigt wird. Punkt :-)
Hallo an alle,
o.k. issue wurde geclosed, somit müssen wir damit leben. Es wird wohl das Beste sein die benannten Einstellungen zum Verbergen beizubehalten. Bei Seiten die Sessions benötigen sollte fortan geprüft werden, ob Cookies aktiviert sind und ggf. ein Hinweis erscheinen.
Derartige, fast schon ignorante, Updatepolitik kenne ich eher von Varien (Magento). Arbeite schon seit 1999 mit Typo3. Betrachten wir es sportlich: It's not a bug, it's a feature #paralyzed#