Hallo zusammen,
so langsam aber sich bin ich mit meinem Latein am Ende. Seit nunmehr einer guten Woche versuche ich dem Frontend-Login gesalzene Passwörter beizubringen - ohne Erfolg.
Passwörter in Klartext werden trotz aller Einstellungen auf RSA-Authentification und saltedpasswords akzeptiert. Die Saltedpasswords der sr_feuser_register jedoch nicht.
Zur Konfiguration:
Typo3 4.4.8
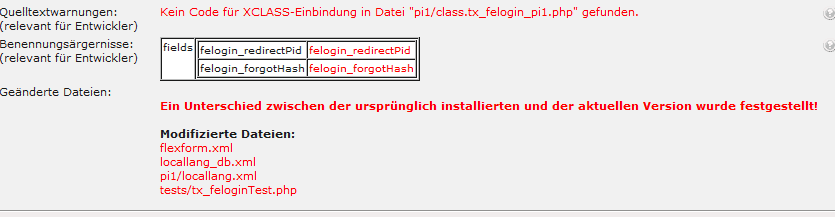
felogin 1.3.0
saltedpasswords 1.0.0
rsaauth 1.0.0
sr_feuser_register 2.6.1
srfeuserregister_t3secsaltedpw 0.2.0 gepatcht
Im Install-Tool habe ich das Login Security Level umgestellt.
[FE][loginSecurityLevel] = rsa
Im Extension Manager habe ich die Extension 'saltedpasswords' für das Frontend mit der hashing-Methode 'md5 salted hashing' aktiviert. Hier erhalte ich auch die Meldung "SaltedPasswords has been configured correctly and works as expected."
Selbst die Advanced-Einstellung 'forceSalted' zeigt keine Auswirkung.
Außerdem ist für felogin die feloginBaseURL hinterlegt worden, sowie die ID des Benutzer-Sysfolder in den Template-Konstanten --> CONTENT eingetragen.
Damit sollten meiner Meinung nach alle Konfigurationen gemacht sein.
Gibt es eine Möglichkeit, um wirklich zu überprüfen, ob saltedpassword überhaupt beim Login aufgerufen wird? Sollte irgendwo eine Fehlermeldung zu finden sein, wenn der Aufruf von saltedpasswords fehlerhaft ist?
Wo kann ich denn herausfinden, ob nicht vielleicht meine Einstellungen irgendwo noch überschrieben wurden? Mir fehlt irgendwie der Ansatz, wie ich das Problem "debuggen" kann.
Bin für jeden Tipp für die Aufspürung des Problems dankbar.